Ưu Đãi Khi Mua Hosting
Mã giảm giá 10% : HOSTING1205
Trước khi triển khai kết nối dịch vụ Timo, cần kiểm tra hai việc: log có vô tình lưu dữ liệu nhạy cảm không và đội vận hành có tìm được nguyên nhân lỗi mà không phải mở toàn bộ dữ liệu giao dịch hay không. Chỉ tắt chế độ debug là chưa đủ, vì thông tin vẫn có thể xuất hiện trong lỗi HTTP, công cụ giám sát hoặc bản sao log.
Bài viết tập trung vào tiêu chí nghiệm thu log trước khi đưa hệ thống vào vận hành, dành cho lập trình viên và người phụ trách website. Nội dung không mặc định Timo cung cấp API công khai hay cơ chế webhook cụ thể; cách kết nối và dữ liệu nhận được phải đối chiếu với tài liệu của phương án tích hợp thực tế.
Trước tiên, xác nhận hệ thống đang làm việc trực tiếp với kênh tích hợp được Timo cho phép hay thông qua nhà cung cấp trung gian. Không coi dịch vụ bên thứ ba là API chính thức của Timo nếu chưa có căn cứ. Sự phân biệt này quyết định nơi phát sinh lỗi, bên giữ thông tin xác thực và nơi dữ liệu có thể được chuyển tiếp.
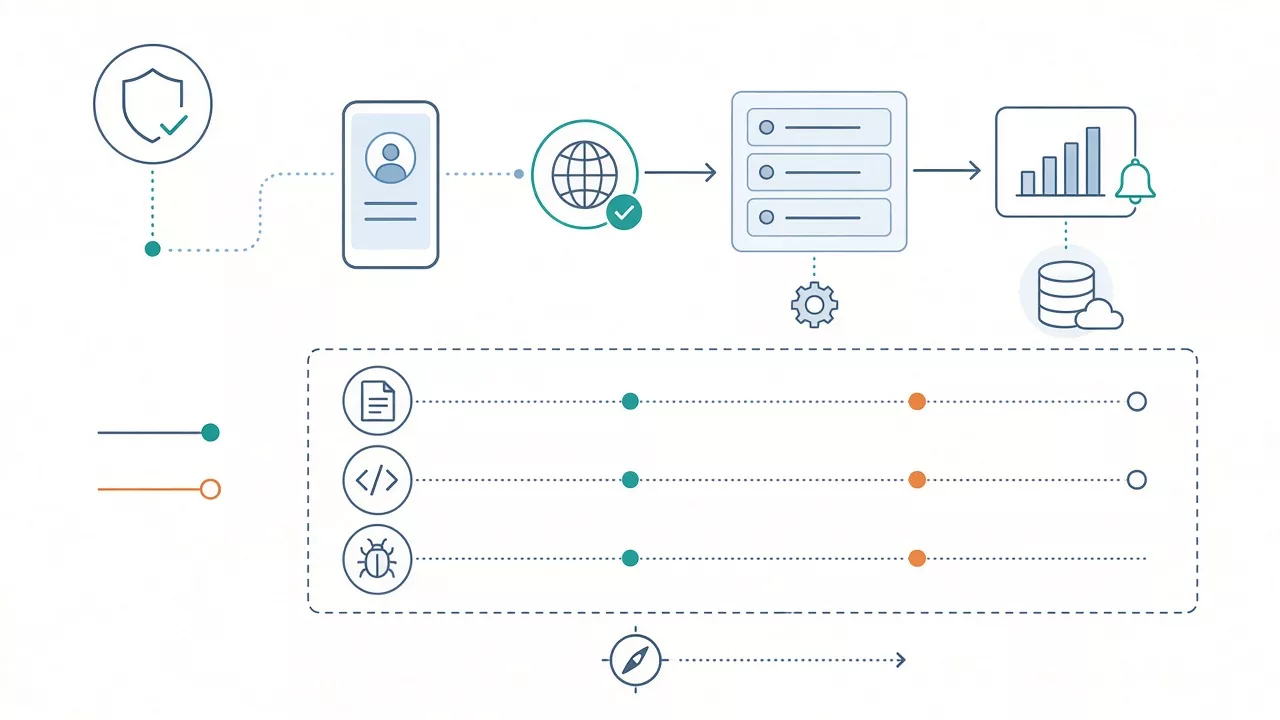
Hãy lập sơ đồ ngắn từ ứng dụng đến bên cung cấp kết nối, hàng đợi xử lý và hệ thống giám sát. Với mỗi điểm, ghi rõ thành phần nào tạo log và ai có quyền xem. Phạm vi kiểm tra cần bao gồm cả:
Điều kiện đạt: nhóm triển khai xác định được dữ liệu đi đâu, lưu ở đâu và người chịu trách nhiệm cho từng nơi lưu. Nếu chưa rõ một công cụ có tự thu thập nội dung yêu cầu hay không, cần kiểm tra cấu hình trước khi nghiệm thu.
Cách kiểm soát dễ đánh giá hơn là chỉ cho phép những trường đã được duyệt xuất hiện trong log. Chỉ dựa vào danh sách từ cấm có thể bỏ sót dữ liệu khi thư viện hoặc nhà cung cấp đổi cấu trúc phản hồi.
Một sự kiện thường cần thời điểm, môi trường, tên thao tác, mã truy vết nội bộ, kết quả, thời gian xử lý và nhóm lỗi đã chuẩn hóa. Chỉ ghi mã tham chiếu bên cung cấp khi thực sự cần tra soát, đồng thời giới hạn người được xem.
Không dùng số tài khoản, số điện thoại hoặc nội dung chuyển khoản làm mã truy vết. Hãy tạo mã nội bộ không chứa dữ liệu cá nhân để nối các bước xử lý.
Nếu cần hiển thị một phần thông tin để phân biệt hồ sơ, phải có quy tắc che rõ ràng và đánh giá khả năng nhận diện khi ghép với trường khác. Che một vài ký tự không đồng nghĩa dữ liệu đã được ẩn danh.
Không nên nghiệm thu chỉ bằng một yêu cầu thành công. Dữ liệu nhạy cảm thường xuất hiện khi thư viện in đối tượng lỗi, khi tác vụ retry hoặc khi công cụ giám sát tự đính kèm ngữ cảnh.
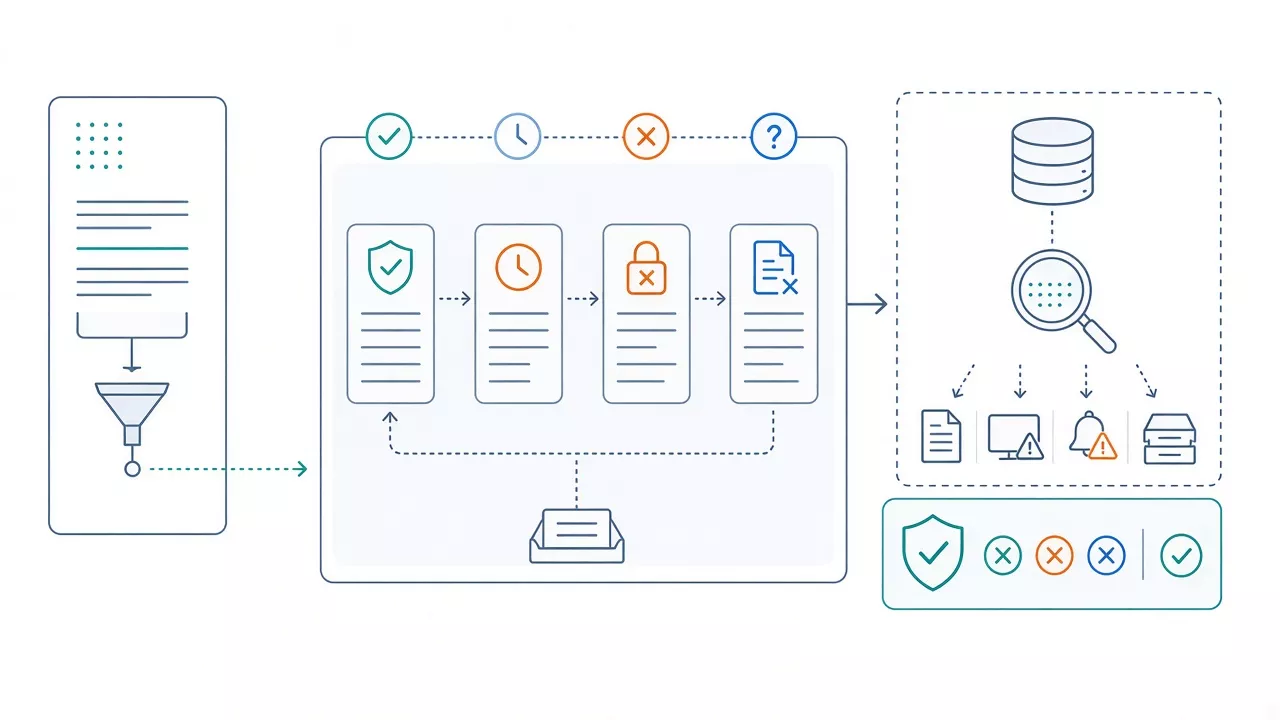
Trong môi trường kiểm thử, tạo các chuỗi đánh dấu giả, khác nhau cho từng loại bí mật, rồi đưa vào đầu vào mô phỏng. Không sử dụng thông tin đăng nhập Timo thật để thử khả năng che log.
Kết quả đạt là không thấy dữ liệu bị cấm ở bất kỳ điểm thu thập nào, đồng thời vẫn phân biệt được lỗi kết nối, lỗi dữ liệu và lỗi xử lý nội bộ. Với trường bị cấm, mục tiêu là loại bỏ khỏi log, không phải chỉ che trên giao diện xem log.
Log quá ít cũng gây rủi ro vận hành: nhân viên có thể phải xin dữ liệu thô hoặc bật debug trên môi trường thật để điều tra. Hãy yêu cầu người trực vận hành giải quyết một tình huống giả lập chỉ bằng những trường đã được duyệt.
Ví dụ minh họa, không phải cấu trúc dữ liệu của Timo: ứng dụng gửi một yêu cầu qua bộ kết nối nhưng hết thời gian chờ. Bản ghi tối giản có thể như sau:
{
  "event": "connector_request_finished",
  "trace_id": "demo-trace-024",
  "operation": "connection_check",
  "result": "timeout",
  "duration_ms": 5000,
  "attempt": 1
}
Từ mã truy vết, đội vận hành cần tìm được lần gọi ban đầu và các lần thử lại mà không thấy header xác thực. Giá trị thời gian trong ví dụ chỉ là dữ liệu giả, không phải thông số khuyến nghị hay đặc tính của dịch vụ Timo.
Nếu kết nối phục vụ nạp tiền tự động, log không thay thế sổ giao dịch. Hệ thống cần quản lý đơn nạp, đối soát mã giao dịch, số tiền và tài khoản nhận; chống cộng tiền hai lần bằng mã giao dịch duy nhất kết hợp transaction cơ sở dữ liệu. Retry phải an toàn, trường hợp không khớp cần chuyển sang đối soát thủ công. Nếu có webhook, xác minh theo tài liệu nhà cung cấp; không tin callback trình duyệt và luôn giữ secret ở phía server.
Trước khi mở vận hành, xác định ai được tìm kiếm log, ai được xuất dữ liệu và ai được đổi cấu hình thu thập. Dùng tài khoản theo vai trò, tránh tài khoản xem log dùng chung. Quyền xuất hàng loạt cần được kiểm soát chặt hơn quyền xem một sự kiện.
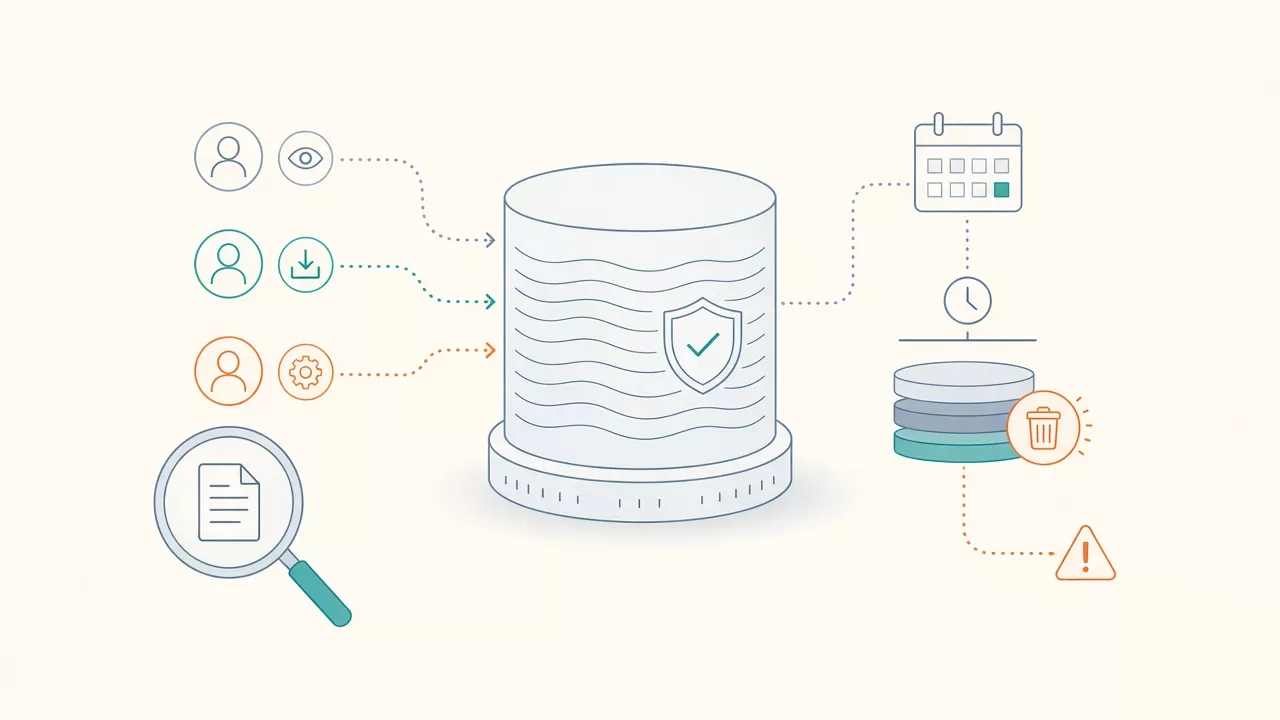
Thời hạn lưu phải dựa trên nhu cầu xử lý sự cố, đối soát và nghĩa vụ áp dụng cho hệ thống. Không chọn một con số chung cho mọi loại log. Cần kiểm tra cả việc xóa ở kho chính, bản lưu trữ và bản sao theo chính sách đã phê duyệt.
Không nên mặc định như vậy. Ưu tiên mã truy vết và trường lỗi đã chuẩn hóa. Nếu cần thu thập bổ sung, phải giới hạn phạm vi, thời gian, quyền truy cập và lọc dữ liệu trước khi lưu.
Chưa đủ. Cần kiểm tra bản ghi gốc, chức năng xuất và dữ liệu gửi sang công cụ khác. Giao diện có thể che thông tin nhưng dữ liệu nền vẫn còn nguyên.
Có thể kiểm thử bộ lọc, phân quyền, lưu trữ và các tình huống lỗi giả lập. Tuy nhiên, chưa thể xác nhận cấu trúc phản hồi hay cơ chế xác thực thực tế; phải đối chiếu tài liệu trước khi triển khai.
Hãy chốt danh sách trường được ghi, kết quả thử rò rỉ, quyền truy cập, chính sách lưu và người xử lý cảnh báo. Chỉ mở vận hành khi lỗi nghiêm trọng đã được khắc phục và kiểm thử lại. Khi cần trao đổi phương án triển khai với Siêu Thị Code, nên chuẩn bị sơ đồ kết nối cùng checklist này; không gửi token, mật khẩu hoặc dữ liệu giao dịch thật trong nội dung tư vấn.