Ưu Đãi Khi Mua Hosting
Mã giảm giá 10% : HOSTING1205
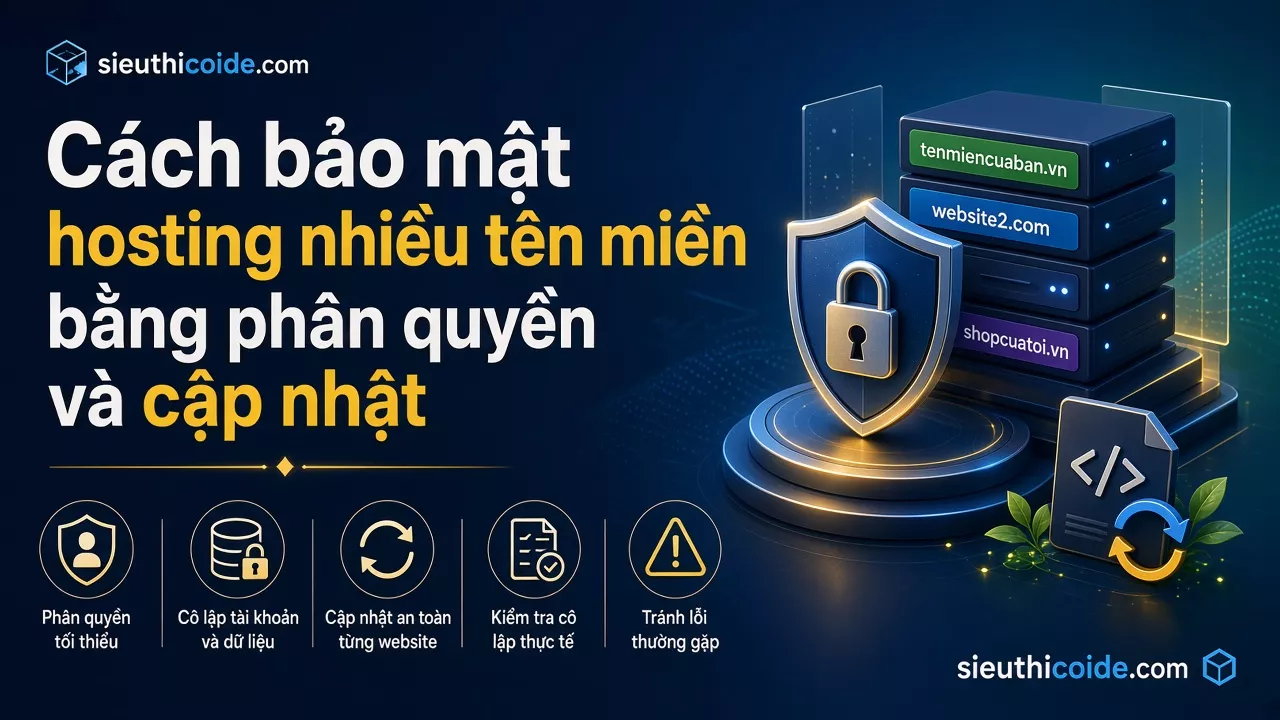
Muốn bảo mật hosting chạy nhiều tên miền, bạn cần ưu tiên tách quyền truy cập giữa các website, sau đó kiểm soát tài khoản quản trị và duy trì cập nhật. Chỉ đổi mật khẩu hoặc cài thêm plugin bảo mật không giải quyết được rủi ro khi nhiều website vẫn dùng chung một tài khoản hệ thống.
Hướng dẫn dưới đây giúp chủ website và người quản trị xác định mức độ cô lập hiện tại, phân quyền đúng chỗ và kiểm tra kết quả mà không phải thử tấn công website đang hoạt động.
Nhiều tên miền trong cùng gói hosting có thể là tên miền trỏ về một website hoặc các website độc lập có thư mục riêng. Hai trường hợp này khác nhau: tên miền bí danh thường dùng chung ứng dụng, còn nhiều website độc lập có thể chạy các bộ mã nguồn khác nhau.
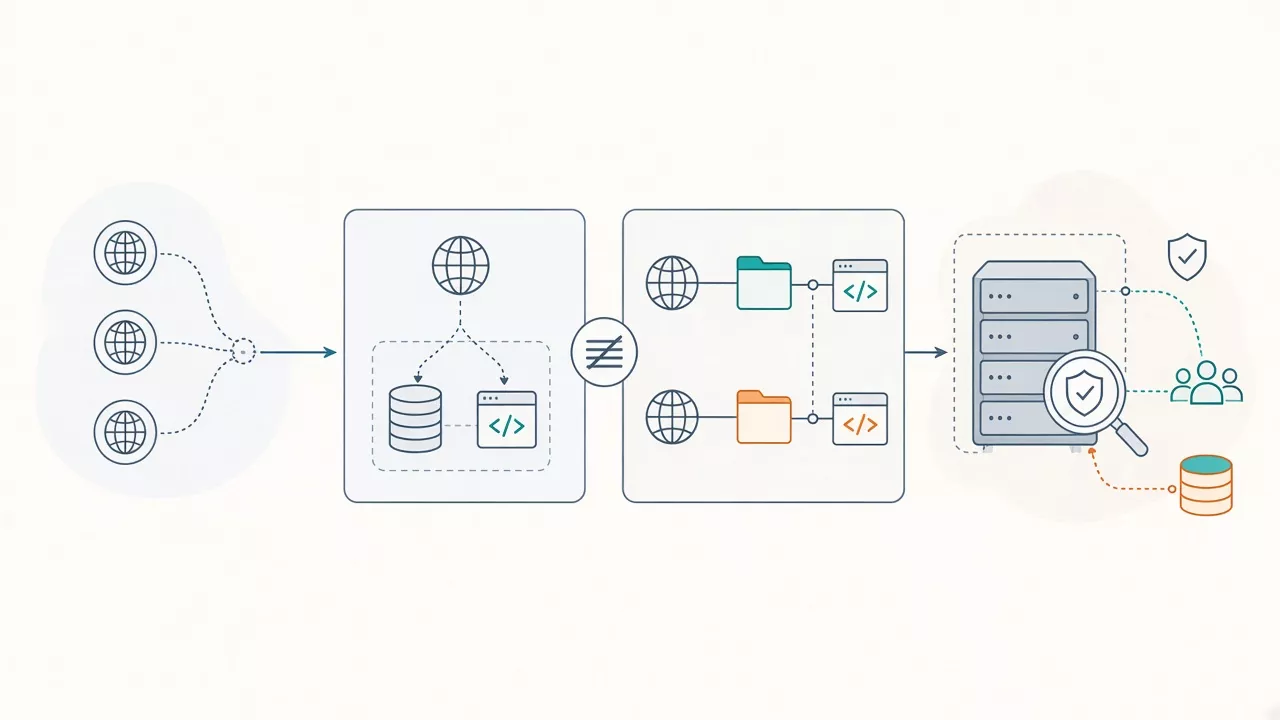
Thư mục riêng không đồng nghĩa với môi trường riêng. Nếu các website chạy bằng cùng một tài khoản hệ thống, mã độc tại một website có thể đọc hoặc sửa tài nguyên của website khác, tùy cấu hình quyền và cơ chế cô lập của nhà cung cấp.
Không nên kết luận rằng gói reseller hay VPS mặc nhiên cô lập tốt hơn. Hiệu quả phụ thuộc cách cấu hình; VPS tự quản còn đòi hỏi người vận hành duy trì bảo mật hệ điều hành và dịch vụ.
Dùng mật khẩu riêng, đủ dài cho bảng điều khiển hosting và bật xác thực hai yếu tố nếu được hỗ trợ. Email khôi phục cũng cần được bảo vệ tương đương vì đây thường là đường lấy lại quyền quản trị. Không dùng chung tài khoản chủ hosting cho cả nhóm phát triển.
Nếu bảng điều khiển có chức năng cấp tài khoản phụ, hãy giới hạn theo nhiệm vụ. Người chỉnh nội dung không cần quyền quản lý bản sao lưu hoặc tạo cơ sở dữ liệu. Sau khi bàn giao, thu hồi quyền của cộng tác viên và thay thông tin xác thực đã chia sẻ.
Ưu tiên SFTP hoặc FTPS khi nhà cung cấp hỗ trợ, thay vì FTP truyền dữ liệu không mã hóa. Cần kiểm tra riêng khả năng giới hạn thư mục: một tài khoản SFTP có thể có phạm vi truy cập rộng hơn dự kiến nếu dùng chung tài khoản hệ thống.
Tạo tài khoản triển khai riêng cho từng website khi có thể. Kiểm tra bằng chính tài khoản đó xem có nhìn thấy thư mục của website khác hay không. Giới hạn đường dẫn cho tài khoản truyền tệp chỉ bảo vệ kênh truy cập này, không tự động cô lập mã PHP đang chạy.
Ứng dụng chỉ nên được ghi vào những thư mục cần thiết, chẳng hạn nơi nhận tệp tải lên hoặc lưu bộ nhớ đệm. Tệp cấu hình và mã nguồn không nên được mở quyền ghi rộng chỉ để xử lý nhanh một lỗi cài đặt.
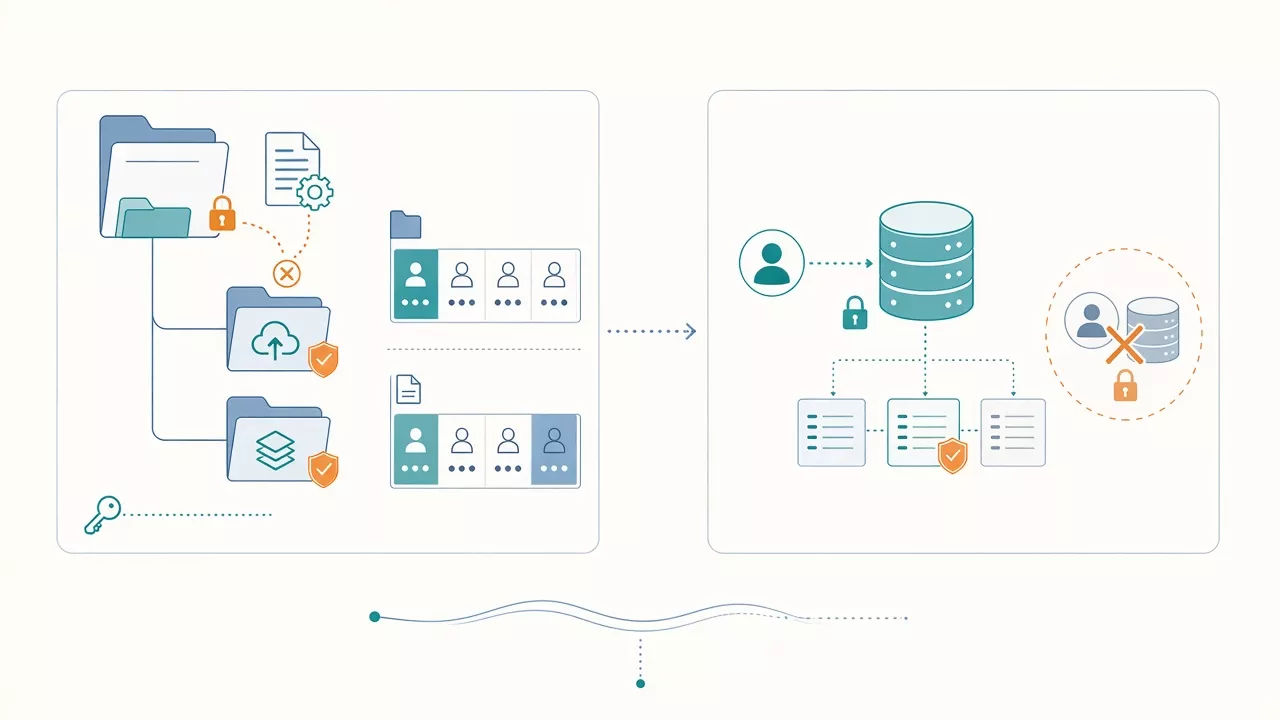
755 cho thư mục và 644 cho tệp chỉ là điểm tham khảo phổ biến, không phải cấu hình đúng cho mọi hosting.777 như giải pháp mặc định cho lỗi không ghi được tệp.Mỗi website nên có cơ sở dữ liệu và người dùng cơ sở dữ liệu riêng. Chỉ cấp quyền trên cơ sở dữ liệu của website đó; không dùng một thông tin đăng nhập cho toàn bộ hệ thống. Một số thao tác cập nhật cần thay đổi cấu trúc bảng, vì vậy hãy đối chiếu yêu cầu ứng dụng trước khi thu hẹp quyền.
Ví dụ giả định: website A bị lộ mật khẩu cơ sở dữ liệu. Nếu tài khoản này chỉ có quyền trên dữ liệu A, phạm vi truy cập qua thông tin đăng nhập đó được giới hạn. Tuy nhiên, nếu mã độc vẫn đọc được tệp cấu hình của website B, việc tách người dùng cơ sở dữ liệu chưa đủ để bảo vệ B.
Lập danh sách phiên bản cho mã nguồn, plugin, giao diện và môi trường PHP của từng website. Ưu tiên xử lý thành phần có bản vá bảo mật, đồng thời gỡ tiện ích không sử dụng. Mã nguồn cũ để trong thư mục thử nghiệm nhưng vẫn truy cập được cũng cần được quản lý.
Trước khi đổi phiên bản PHP, cần xác nhận thay đổi áp dụng riêng cho tên miền hay toàn tài khoản. Nếu hosting không hỗ trợ lựa chọn độc lập, hãy kiểm tra tương thích của mọi website chịu ảnh hưởng. Tránh đồng thời đổi PHP, thay giao diện và nâng cấp nhiều tiện ích vì sẽ khó xác định nguyên nhân khi lỗi xuất hiện.
Giả sử một tài khoản hosting chứa website giới thiệu công ty và cửa hàng trực tuyến. Lập trình viên chỉ cần sửa website giới thiệu, còn cửa hàng có dữ liệu đơn hàng cần bảo vệ chặt hơn.
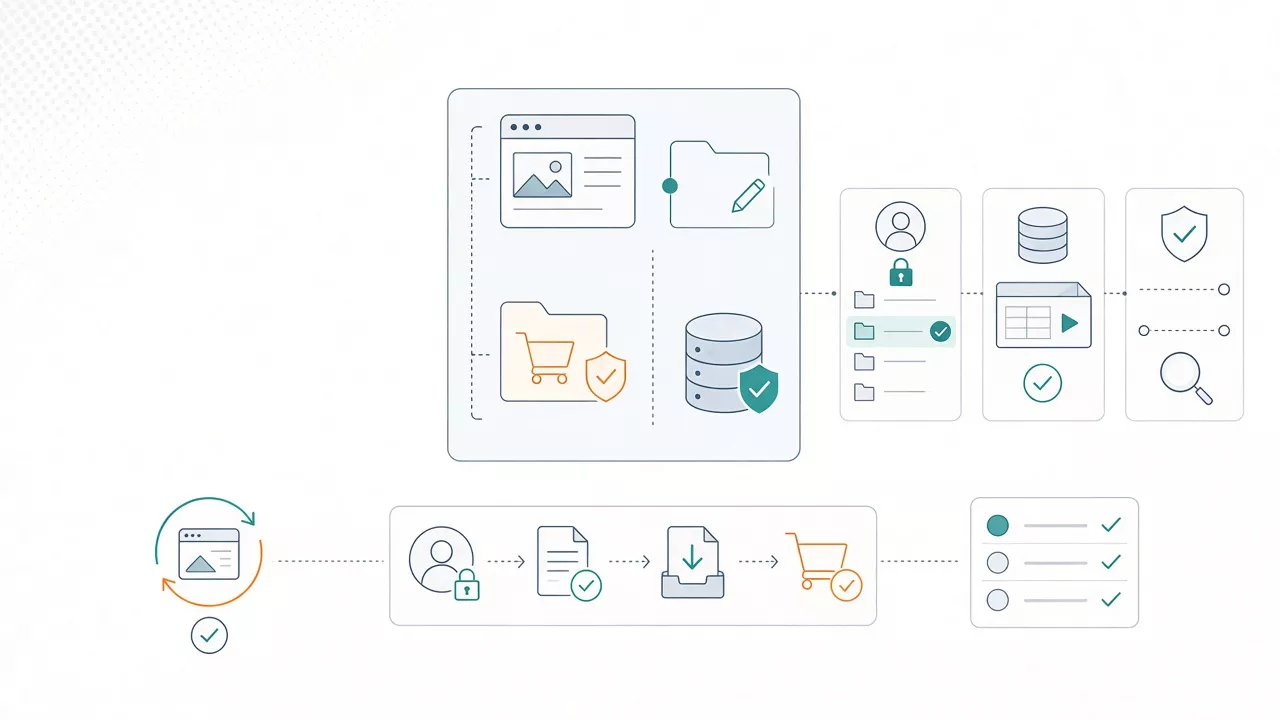
Sau khi cấp quyền, hãy đăng nhập bằng tài khoản của lập trình viên để xác nhận họ chỉ truy cập đúng thư mục được giao. Tiếp đó kiểm tra quyền cơ sở dữ liệu bằng công cụ quản trị được cho phép. Không suy ra quyền thực tế chỉ từ tên tài khoản hoặc ảnh chụp cấu hình.
Để đánh giá khả năng ngăn mã chạy từ website này truy cập website khác, nên nhờ nhà cung cấp xác nhận cấu hình hoặc thực hiện trong môi trường thử nghiệm có ủy quyền. Không đặt tệp chứa bí mật lên web để thử quyền truy cập.
Chưa. HTTPS bảo vệ dữ liệu trên đường truyền giữa trình duyệt và máy chủ, không ngăn mã độc đọc tệp nội bộ. Bạn vẫn cần cập nhật ứng dụng, giới hạn quyền và quản lý tài khoản.
Không. Plugin có thể bổ sung kiểm soát ở cấp ứng dụng nhưng không thay thế cơ chế cô lập của hệ điều hành hoặc hosting. Lỗi thường gặp là cài plugin cho mọi website rồi bỏ qua tài khoản dùng chung và thư mục sao lưu công khai.
Nên cân nhắc khi website xử lý dữ liệu nhạy cảm, có đội vận hành khác, cần lịch cập nhật riêng hoặc thường xuyên chiếm tài nguyên. Nếu các website liên tục chạm giới hạn CPU, RAM, I/O hay số tiến trình, cần đánh giá cả tải sử dụng, không chỉ số lượng tên miền.
Hãy bắt đầu với website có dữ liệu quan trọng nhất: xác định tài khoản đang truy cập, kiểm tra bản sao lưu, thu hồi quyền thừa và đặt lịch cập nhật. Nếu gói hiện tại không đáp ứng mức cô lập cần thiết, chuẩn bị phương án chuyển riêng và thử khôi phục trước khi đổi DNS.
Khi tham khảo danh mục hosting liên quan tại sieuthicode.com, hãy xác nhận thông số trước khi mua: giới hạn tài nguyên, cách cô lập tài khoản, phiên bản PHP, cơ chế sao lưu và phạm vi hỗ trợ sự cố. Với website dùng mã nguồn thương mại, kiểm tra thêm giấy phép cho từng tên miền. Bạn có thể gửi danh sách website và nhu cầu vận hành để trao đổi cấu hình phù hợp, thay vì chọn gói chỉ dựa vào số tên miền được phép thêm.