Ưu Đãi Khi Mua Hosting
Mã giảm giá 10% : HOSTING1205
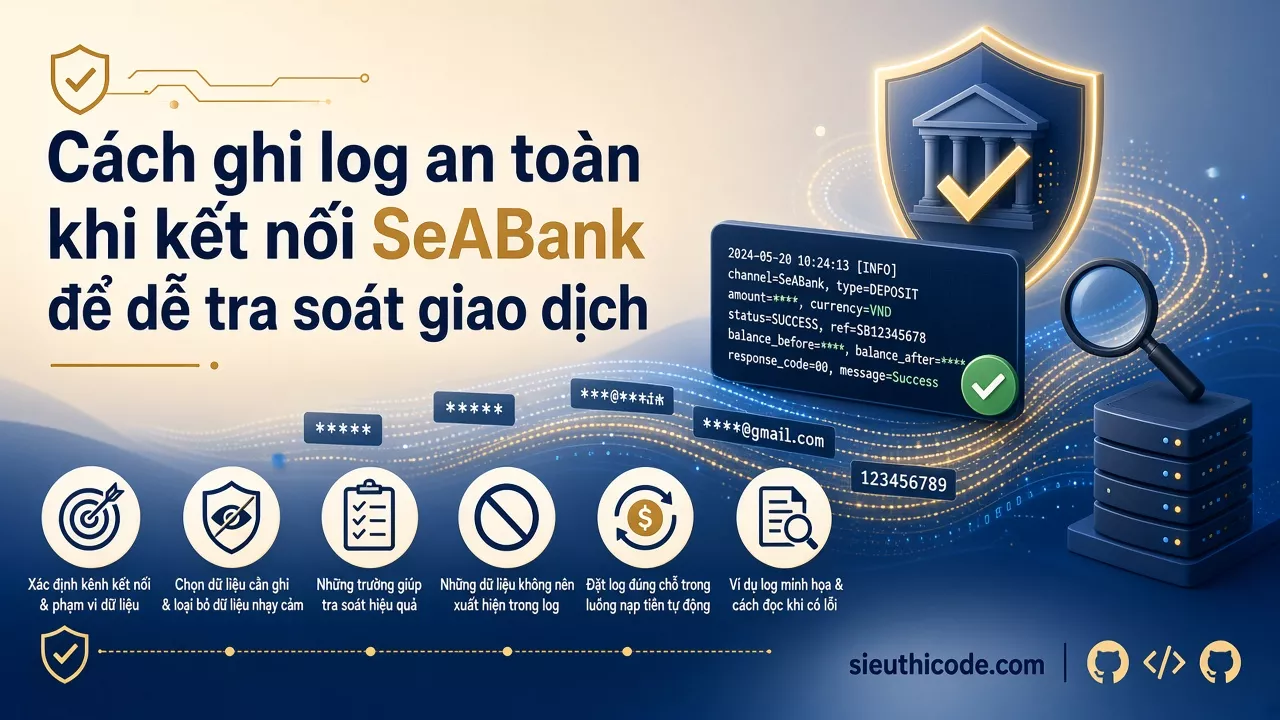
Khi kết nối dịch vụ liên quan đến SeABank, bạn nên ghi log theo sự kiện nghiệp vụ, chỉ lưu dữ liệu cần cho tra soát và loại bỏ thông tin xác thực trước khi ghi. Mục tiêu là trả lời được giao dịch nào gặp lỗi, lỗi ở công đoạn nào và hệ thống đã xử lý ra sao, thay vì lưu toàn bộ yêu cầu và phản hồi.
Hướng dẫn dưới đây dành cho lập trình viên và chủ website cần theo dõi giao dịch, đặc biệt với luồng nạp tiền tự động. Cấu trúc log là ví dụ thiết kế, không phải đặc tả tích hợp SeABank. Endpoint, phương thức xác thực và trường dữ liệu phải đối chiếu tài liệu của kênh kết nối thực tế.
Trước tiên, hãy xác định website làm việc trực tiếp với kênh do ngân hàng cung cấp theo thỏa thuận hay thông qua dịch vụ tích hợp của bên thứ ba. Không mặc định bên thứ ba là API chính thức, đối tác hoặc đơn vị được SeABank bảo chứng nếu chưa có xác nhận.
Sự khác biệt này quyết định nguồn thông báo giao dịch, cách xác minh, nơi tra cứu trạng thái và đầu mối hỗ trợ. Khi có lỗi, log cần giúp nhận biết lỗi phát sinh ở website, nhà cung cấp trung gian hay bước trao đổi với ngân hàng.
Nếu kênh kết nối không có webhook, áp dụng nguyên tắc tương tự cho tác vụ truy vấn định kỳ. Không tự giả định có cơ chế thông báo nào khi tài liệu chưa xác nhận.
Mỗi sự kiện nên có thời gian kèm múi giờ, mức độ nghiêm trọng, tên thành phần xử lý, mã truy vết và kết quả. Mã truy vết nội bộ giúp nối các bước của cùng một lần xử lý mà không phải đưa thông tin khách hàng vào mọi dòng log.
Với dữ liệu tài chính, cần phân biệt nhật ký kỹ thuật và sổ giao dịch nghiệp vụ. Số tiền đầy đủ, tài khoản nhận và mã giao dịch gốc có thể cần cho đối soát trong kho nghiệp vụ được phân quyền. Không vì vậy mà sao chép chúng sang mọi hệ thống giám sát.
Không ghi mật khẩu, OTP, token truy cập, khóa bí mật, cookie phiên hoặc toàn bộ header xác thực. Không ghi nguyên nội dung chuyển khoản, số tài khoản hay payload chỉ vì chúng có sẵn trong đối tượng yêu cầu.
Nên dùng danh sách trường được phép ghi thay vì chỉ xóa vài tên trường nhạy cảm. Payload thay đổi có thể khiến danh sách chặn bỏ sót trường mới. Dữ liệu từ bên ngoài cũng cần giới hạn độ dài và xử lý ký tự xuống dòng để tránh làm giả dòng log.
Nếu kết nối SeABank phục vụ nạp tiền, log phải phản ánh từng quyết định xử lý, không chỉ ghi “thành công” khi nhận được HTTP request. Luồng tham khảo gồm:
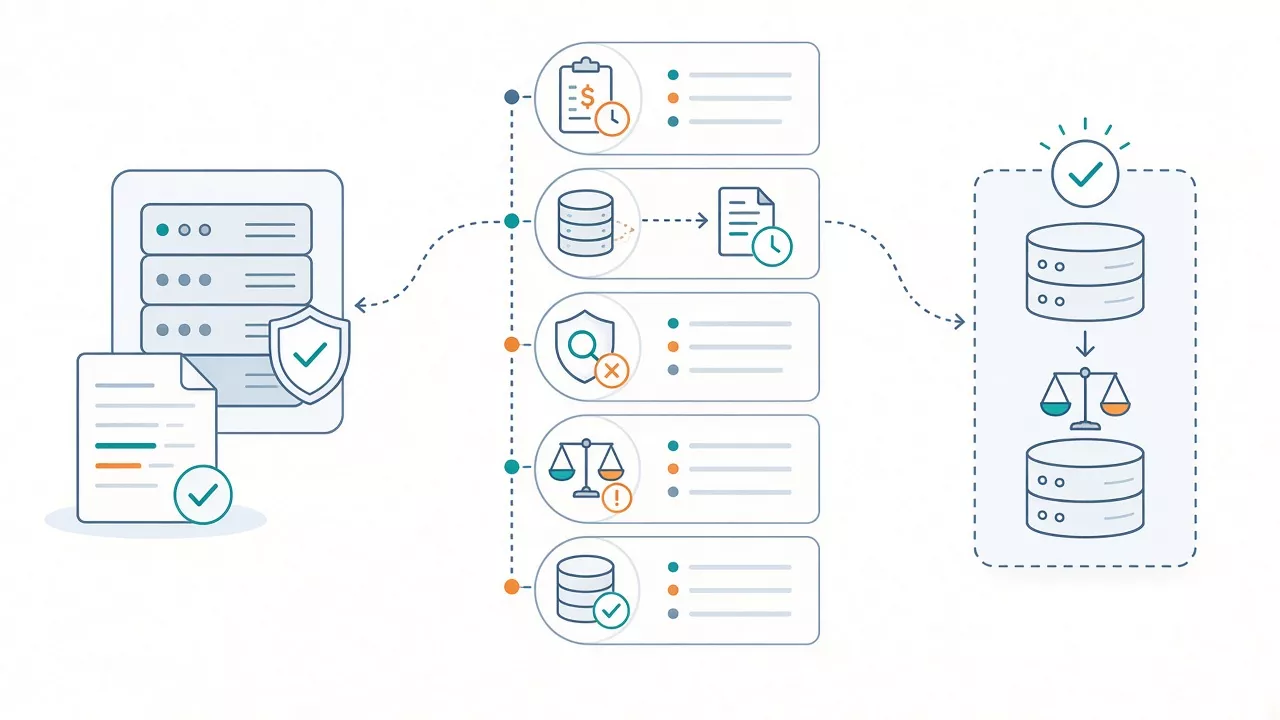
Ràng buộc duy nhất và transaction cần bảo đảm bản ghi chống trùng cùng thay đổi số dư được thực hiện nhất quán. Log không thay thế các cơ chế này. Cũng không được tin callback từ trình duyệt hoặc trang chuyển hướng thành công để quyết định cộng tiền.
Ví dụ giả lập sau không dùng schema của SeABank hay nhà cung cấp cụ thể. Các giá trị chỉ minh họa cách nối sự kiện:
{
  "time": "2026-01-15T10:30:00+07:00",
  "level": "INFO",
  "event": "deposit.match_completed",
  "trace_id": "trace_demo_01",
  "order_id": "order_demo_01",
  "source": "provider_demo",
  "verification": "passed",
  "amount_match": true,
  "recipient_match": true,
  "result": "ready_to_commit"
}
Nếu cùng giao dịch được gửi lại sau khi đã xử lý, sự kiện tiếp theo có thể là deposit.duplicate_ignored. Nếu commit thất bại, ghi deposit.commit_failed, không ghi hoàn tất cộng tiền. Các tên này là quy ước nội bộ, không phải mã phản hồi thực tế.
Ví dụ một đơn nạp chờ 200.000 đồng nhưng nhận dữ liệu 20.000 đồng: lưu chi tiết cần thiết trong kho nghiệp vụ, còn log kỹ thuật ghi amount_match=false và trạng thái chờ đối soát. Nhân viên được phân quyền mới xem số tiền đầy đủ để xử lý, thay vì chia sẻ payload qua nhóm chat.
Khi timeout, chưa thể kết luận giao dịch thất bại. Retry cần theo khả năng và quy tắc của nhà cung cấp; với thao tác có tác động tài chính, không gửi lại mù quáng. Ghi số lần thử, nguyên nhân, lần thử tiếp theo và trạng thái đã biết; dùng cơ chế chống trùng để tránh tác động lặp.
Secret phải nằm phía server trong cơ chế quản lý phù hợp, không xuất hiện ở mã JavaScript gửi xuống trình duyệt. Nếu phát hiện secret trong log, cần hạn chế truy cập, thay hoặc thu hồi thông tin xác thực và xử lý các bản sao theo quy trình sự cố.
Trước khi vận hành, dùng dữ liệu giả để thử thông báo hợp lệ, xác minh thất bại, sai số tiền, sai tài khoản nhận, gửi trùng và lỗi cơ sở dữ liệu. Kết quả cần đạt là không cộng tiền sai hoặc hai lần; mỗi tình huống có trạng thái rõ ràng và truy được bằng mã nội bộ.
Kiểm tra cả log ứng dụng, reverse proxy, công cụ theo dõi lỗi và bản xuất hỗ trợ. Một lớp đã che dữ liệu không bảo đảm các lớp còn lại cũng làm đúng.
Không nên mặc định lưu toàn bộ. Nếu thật sự cần dữ liệu chẩn đoán, hãy xác định trường cần thiết, loại bỏ bí mật, giới hạn người xem và thời gian lưu.
Không. Cần sổ giao dịch nghiệp vụ và nguồn đối soát phù hợp với kênh kết nối. Log hỗ trợ tìm nguyên nhân; trường hợp thiếu hoặc lệch dữ liệu phải có quy trình đối soát thủ công được kiểm soát.
Không có một mốc chung phù hợp mọi hệ thống. Thời hạn phải dựa trên mục đích xử lý sự cố, yêu cầu hợp đồng, nghĩa vụ áp dụng và chính sách bảo vệ dữ liệu.
Hãy chọn một luồng nạp thử, định nghĩa các sự kiện và trường được phép ghi, rồi kiểm tra từ tiếp nhận đến commit hoặc chờ đối soát. Chỉ triển khai rộng khi đã kiểm tra được chống trùng, che dữ liệu và quyền truy cập. Nếu cần tìm giải pháp tích hợp, bạn có thể tham khảo thông tin liên quan tại sieuthicode.com và hỏi rõ phạm vi hỗ trợ SeABank, tài liệu xác minh cùng chính sách log trước khi lựa chọn.